Warnung vor gefälschten Browserviren: Der Google Ads-Betrug und was Sie dagegen tun können
Eine Kampagne, analysiert von Netskope Threat Labs Verwendung Google-Anzeigen Um gefälschte Sicherheitswarnungen unter Windows und macOS anzuzeigen. Der Browser scheint blockiert zu sein, aber das Ziel ist, den Benutzer dazu zu verleiten, einen gefälschten technischen Support anzurufen.
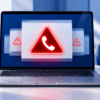
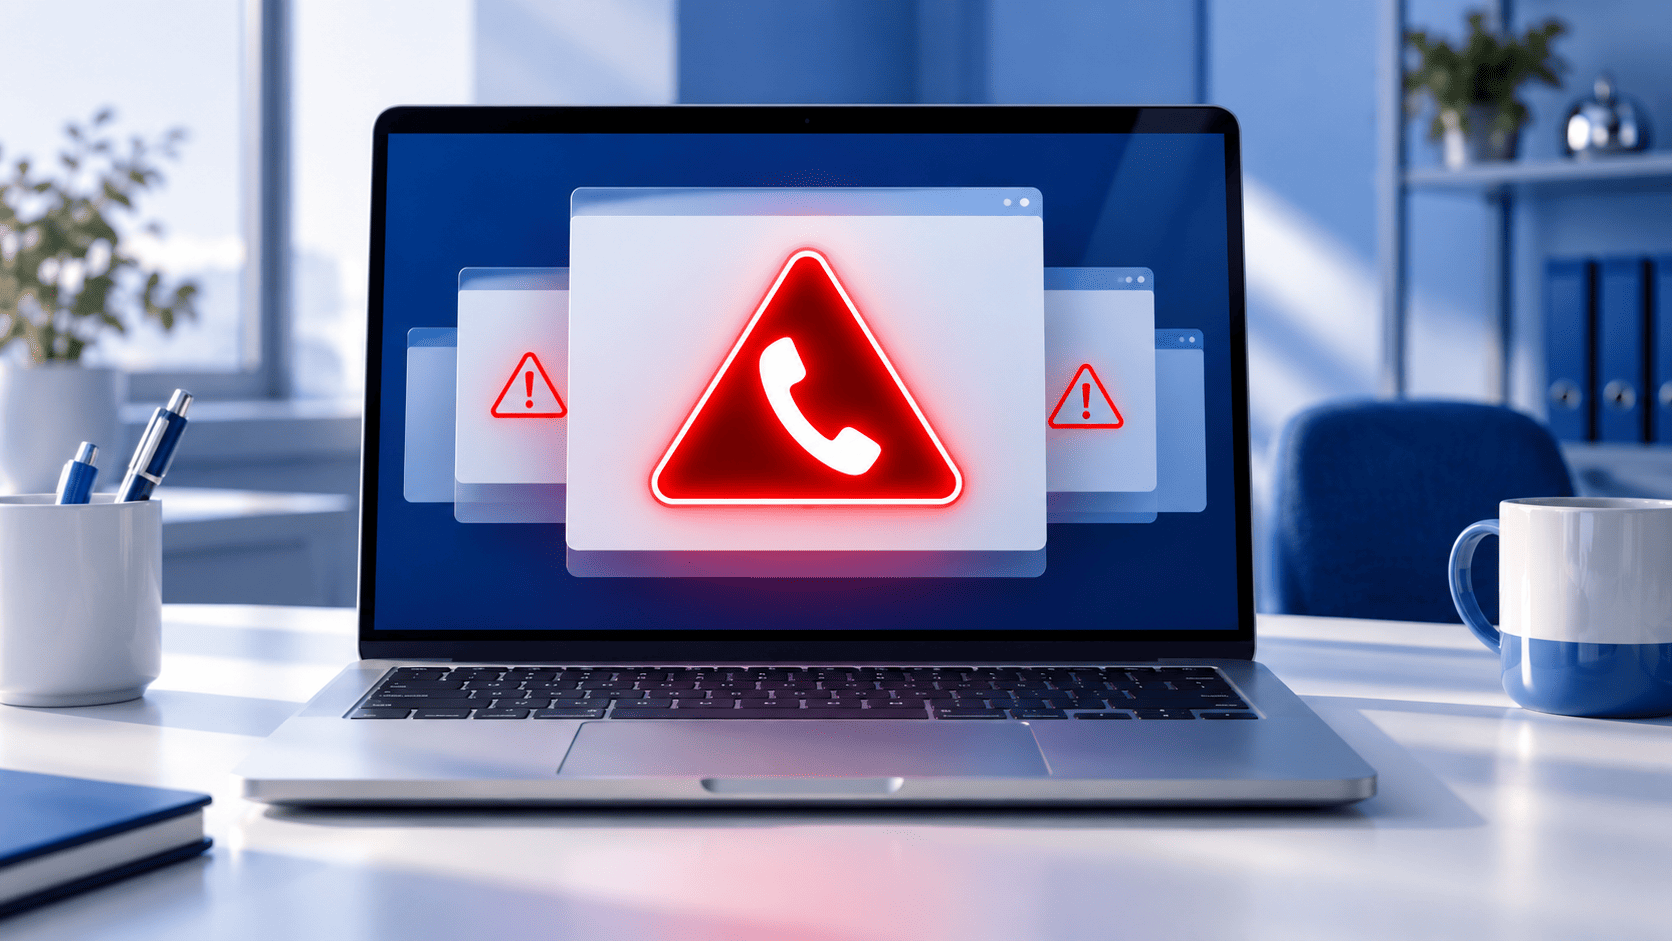
Eine Warnmeldung füllt den gesamten Bildschirm. Der Cursor verschwindet, der Browser reagiert langsamer, und ein Fenster, das Microsoft Defender oder Apple ähnelt, warnt vor einem Sicherheitsproblem. Eine prominent angezeigte Telefonnummer fordert Anrufer zu sofortigem Anruf auf.
Der Computer ist jedoch nicht zwangsläufig infiziert oder blockiert.
Netskope Threat Labs hat dies dokumentiert 24. September 2026 eine Kampagne von Betrug mit technischem Support Verbreitet über Google Ads. Bei einem Tech-Support-Betrug wird der Nutzer von einem nicht existierenden technischen Problem überzeugt, um ihn zur Zahlung, zur Preisgabe von Daten oder zur Gewährung des Zugriffs auf sein Gerät zu verleiten.
Wie die gefälschte Virenwarnung im Browser funktioniert
Laut Netskope gelangt der Nutzer über eine Google-Anzeige auf die Seite. Zunächst wird ein Ladebildschirm angezeigt, anschließend erscheint eine normal aussehende Webseite. Der Schadcode wartet auf eine Mausbewegung, bevor er aktiviert wird – eine Technik, die dazu dient, einige automatische Analysesysteme zu umgehen.
An dieser Stelle wird je nach Betriebssystem ein anderer Bildschirm geladen.
Unter Windows wird es imitiert Microsoft Defender Security Center. Auf macOS werden jedoch grafische Elemente verwendet, die Apple zuzuordnen sind.
Die Seite wird im Vollbildmodus angezeigt, der Cursor wird ausgeblendet, die Esc-Taste wird abgefängt und der Browser absichtlich verlangsamt. Zusätzlich werden möglicherweise Alarmtöne abgespielt und Warnmeldungen angezeigt, die Sie davor warnen, Ihren Computer herunterzufahren.
Das alles ergibt den gleichen Eindruck: Das Gerät ist beschädigt und benötigt sofortige Hilfe.
Tatsächlich betont Netskope, dass Das Betriebssystem läuft weiter.. Es ist die Webseite, die den Blockierungseffekt erzeugt.
Wie weit wurde die Google Ads-Kampagne verbreitet?
Netskope beobachtete den Wahlkampf zwischen den 31. August und 14. September 2026.
Im untersuchten Zeitraum wurden folgende Feststellungen getroffen:
- darüber hinaus 250 Google Ads-Kampagnen-IDs;
- mindestens 284 legitime Verlagsseiten auf denen die Anzeigen erschienen;
- 457 Gastgeber wurde für Betrug verwendet;
- Nutzer, die mindestens 619 Organisationen die das ländliche Gebiet erreicht haben.
Ungefähr 62% der beobachteten Organisationen befanden sich in den Vereinigten Staaten, 16% in Japan und 14% in Australien.
Es ist wichtig, diese Zahlen richtig zu interpretieren: Sie bedeuten nicht, dass bei 619 Unternehmen Daten gestohlen wurden oder dass Zahlungen geleistet wurden. Sie zeigen vielmehr das Ausmaß der von Netskope festgestellten Gefährdung durch die Kampagne an.
Auch Werbung auf einer seriösen Webseite kann gefährlich sein.
Einer der interessantesten Aspekte der Geschichte betrifft den Einstiegspunkt.
Die Anzeigen wurden auch auf legitime Verlagsseiten. Das bedeutet, dass sich der Nutzer nicht unbedingt auf einer offensichtlich verdächtigen Seite befinden musste.
Die Website, auf der die Werbefläche bereitgestellt wird, und das Ziel der Anzeige sind zwei unterschiedliche Elemente.
Deshalb reicht eine allgemeine Regel wie “Besuchen Sie keine unbekannten Webseiten” nicht aus. Betrug kann sogar bei einer normalen Online-Suche oder beim Besuch einer bekannten Webseite beginnen.
Daher wird es umso wichtiger zu erkennen, was nach dem Klick geschieht.
Wenn eine Hotline-Nummer angezeigt wird, rufen Sie diese nicht an.
Microsoft liefert einen sehr deutlichen Hinweis: Echte Microsoft-Fehlermeldungen und -Warnungen enthalten keine Telefonnummern..
Wenn ein Fenster behauptet, Ihr Computer sei infiziert, und gleichzeitig die Telefonnummer eines Technikers angibt, ist dies ein klares Zeichen für Betrug.
Das Risiko erhöht sich, wenn Sie während des Anrufs aufgefordert werden:
- Installieren Sie ein Fernzugriffsprogramm;
- Passwörter oder persönliche Informationen angeben;
- Finanzdaten übermitteln;
- Eine Zahlung vornehmen.
Microsoft warnt davor, dass der Fernzugriff auch zur Installation von Schadsoftware, Ransomware oder anderen unerwünschten Programmen missbraucht werden kann.
Was tun, wenn Ihr Browser scheinbar eingefroren ist?
Die erste Regel lautet: Rufen Sie nicht die auf der Seite angegebene Nummer an. Installieren Sie keine Programme, die in der Warnung vorgeschlagen werden.
Für die analysierte Kampagne empfiehlt Netskope, die unteren Ränge gedrückt zu halten. Esc für ein paar Sekunden drücken.. Dadurch werden Sie aus dem Vollbildmodus gezwungen und können den Tab schließen.
Wenn der Browser weiterhin nicht reagiert, kann er wie folgt beendet werden:
- Aktivitätsmanagement unter Windows;
- Erzwungener Ausstieg auf macOS.
Beim erneuten Öffnen sollte man vermeiden, die vorherige Sitzung automatisch wiederherzustellen, da dadurch auch die betrügerische Seite erneut geöffnet werden könnte.
Bei einem Firmengerät ist es außerdem ratsam, den Vorfall dem IT-Manager über einen bereits bekannten Ansprechpartner zu melden.
Was tun, wenn Sie bereits einen gefälschten Support kontaktiert haben?
In diesem Fall ist es unerlässlich, den tatsächlichen Hergang des Geschehens zu rekonstruieren.
Das bloße Ansehen und Schließen der Seite ist etwas anderes als die Installation von Software, die Eingabe eines Passworts oder die Gewährung des Fernzugriffs.
Microsoft empfiehlt, je nach Vorfall alle auf Anweisung der Betrüger installierten Apps zu entfernen, einen vollständigen Scan durchzuführen, Passwörter zu ändern und gegebenenfalls das Gerät zurückzusetzen. Falls Zahlungen getätigt wurden, rät Microsoft außerdem, sich an den Kartenaussteller zu wenden.
In einem Unternehmensumfeld sollten diese Vorgänge gemeinsam mit den Verantwortlichen für die IT-Sicherheit durchgeführt werden, wobei eine vollständige Nacherzählung der unternommenen Schritte erfolgen sollte.
Was das für Ihr Unternehmen bedeutet
Diese Kampagne zeigt, warum Cybersicherheit sich nicht darauf beschränken kann, zu sagen: “Klicken Sie nicht auf verdächtige Links.”.
Es ist hilfreich für die Mitarbeiter, dies bereits zu wissen:
- wen man kontaktieren soll, wenn eine ungewöhnliche Warnmeldung erscheint;
- wo die korrekten Kontaktdaten des technischen Ansprechpartners zu finden sind;
- welche Informationen nach dem Unfall mitgeteilt werden sollen;
- die keine Software installieren oder Zugriffsrechte auf Basis einer Popup-Aufforderung gewähren müssen.
Ein einfaches, bekanntes Verfahren verringert das Risiko, dass eine Drucksituation zu einer Fehlentscheidung führt.
DigiFe unterstützt Unternehmen bei der Verwaltung der IT Sicherheit, von der Prävention bis zur Überprüfung der täglich verwendeten Systeme und Werkzeuge.