Поддельное предупреждение о вирусе в браузере: афера с Google Ads и что с этим делать.
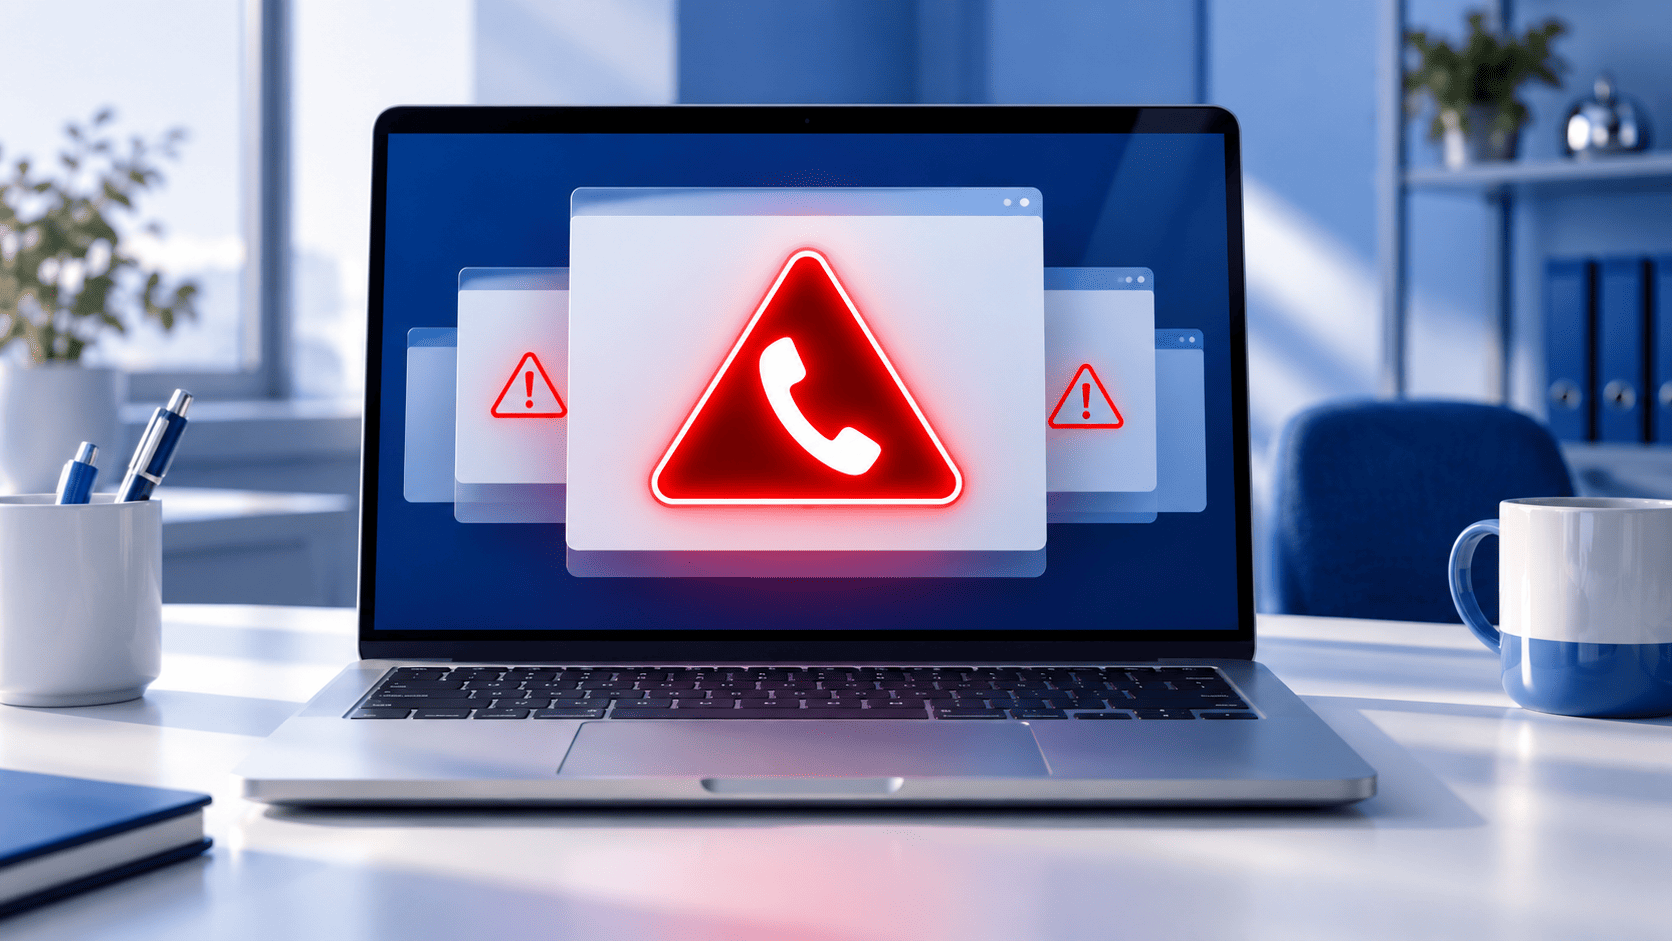
Кампания, проанализированная Лаборатория угроз Netskope использует Google Рекламы Цель программы — отображать ложные предупреждения безопасности в Windows и macOS. Браузер выглядит заблокированным, но задача состоит в том, чтобы обманом заставить пользователя позвонить в фальшивую службу технической поддержки.
На весь экран появляется предупреждение. Курсор исчезает, браузер замедляется, и появляется экран, имитирующий Microsoft Defender или Apple, предупреждающий о проблеме безопасности. На экране крупным шрифтом отображается номер телефона, предлагающий немедленно позвонить.
Однако это не обязательно означает, что компьютер заражен или заблокирован.
Лаборатория по анализу угроз Netskope задокументировала следующее: 24 сентября 2026 г. кампания мошенничество с технической поддержкой Распространяется через Google Ads. Мошенничество с технической поддержкой — это афера, при которой пользователя убеждают в несуществующей технической проблеме, чтобы обманом заставить его заплатить, предоставить данные или разрешить доступ к его устройству.
Как работает ложное оповещение о вирусе в браузере
По данным Netskope, пользователь попадает на страницу после клика по рекламному объявлению Google. Сначала отображается экран загрузки, а затем — обычный веб-сайт. Вредоносный код ожидает движения мыши перед активацией — это метод, используемый для обхода некоторых систем автоматического анализа.
На этом этапе загружается разный экран в зависимости от операционной системы.
В Windows он имитирует Центр безопасности Microsoft Defender. Однако в macOS используются графические элементы, принадлежащие Apple.
Страница разворачивается на весь экран, скрывает курсор, пытается перехватить нажатие клавиши Esc и намеренно замедляет работу браузера. Она также может воспроизводить звуки тревоги и отображать сообщения, предупреждающие о недопустимости выключения компьютера.
Всё это в совокупности создаёт одно и то же впечатление: устройство неисправно и нуждается в немедленной помощи.
Фактически, Netskope подчеркивает, что операционная система продолжает работать. Эффект блокировки создается самой веб-страницей.
Насколько широко была распространена рекламная кампания Google Ads?
Netskope наблюдал за кампанией между 31 августа и 14 сентября 2026 г..
В анализируемый период были выявлены следующие факты:
- вне 250 идентификаторов рекламных кампаний Google Ads;
- по меньшей мере 284 легитимных сайта издателей на которых размещалась реклама;
- 457 хостов используется для мошенничества;
- пользователи, принадлежащие как минимум к 619 организаций которые добрались до сельской местности.
Приблизительно 621 организация из числа исследованных находились в Соединенных Штатах, 161 — в Японии и 141 — в Австралии.
Важно правильно интерпретировать эти цифры: они не означают, что данные или платежи были украдены у 619 компаний. Они указывают на степень уязвимости, которую Netskope зафиксировала в ходе этой кампании.
Реклама на легитимном сайте всё ещё может быть опасной.
Один из самых интересных аспектов этой истории касается точки входа.
Реклама также размещалась на легитимные сайты издателей. Это означает, что пользователю не обязательно было находиться на явно подозрительной странице.
Место размещения рекламного пространства и место назначения рекламы — это два разных элемента.
Поэтому общего правила типа “не посещайте незнакомые сайты” недостаточно. Мошенничество может начаться даже во время обычного поиска в интернете или при посещении известного сайта.
Поэтому становится еще важнее понимать, что происходит после клика.
Если появится номер телефона службы поддержки, не звоните по нему.
Компания Microsoft дает очень четкое указание: В подлинных сообщениях об ошибках и предупреждениях Microsoft не содержатся номера телефонов, по которым можно позвонить..
Если в окне браузера утверждается, что ваш компьютер заражен, и одновременно указывается номер телефона специалиста, с которым нужно связаться, это явный признак мошенничества.
Риск возрастает, если во время разговора вас попросят:
- установить программу удаленного доступа;
- предоставить пароли или личную информацию;
- передавать финансовые данные;
- Произвести оплату.
Microsoft предупреждает, что удалённый доступ также может использоваться для установки вредоносных программ, программ-вымогателей или других нежелательных программ.
Что делать, если ваш браузер завис?
Первое правило таково: Не звоните по номеру, указанному на странице. и не устанавливайте программы, рекомендованные в предупреждении.
В отношении проанализированной кампании Netskope рекомендует придерживаться выбранного подхода. Нажмите Esc на несколько секунд. Это позволит вам выйти из полноэкранного режима и закрыть вкладку.
Если браузер по-прежнему не отвечает, его можно закрыть следующим образом:
- Управление деятельностью в Windows;
- Принудительный выход на macOS.
При повторном открытии лучше избегать автоматического восстановления предыдущей сессии, так как это также может привести к повторному открытию мошеннической страницы.
При использовании корпоративного устройства также рекомендуется сообщить об инциденте IT-менеджеру через уже знакомого контактного лица.
Что делать, если вы уже связались с фальшивой службой поддержки?
В данном случае крайне важно восстановить картину произошедшего.
Простое отображение и закрытие страницы отличается от установки программного обеспечения, ввода пароля или предоставления удаленного доступа.
В зависимости от инцидента Microsoft рекомендует удалить все приложения, установленные по указанию мошенников, выполнить полное сканирование, сменить пароли и рассмотреть возможность сброса настроек устройства. Если были совершены платежи, компания также советует связаться с банком, выпустившим вашу карту.
В корпоративной среде управление этими операциями должно осуществляться совместно с лицами, ответственными за ИТ-безопасность, с предоставлением полной реконструкции предпринятых шагов.
Что это значит для вашего бизнеса?
Эта кампания демонстрирует, почему кибербезопасность не может ограничиваться лишь призывом “не переходите по подозрительным ссылкам”.
Сотрудникам полезно уже знать следующее:
- К кому обращаться при появлении нештатной ситуации;
- Где найти правильную контактную информацию технического специалиста?;
- Какую информацию следует сообщить после аварии;
- которые не требуют установки программного обеспечения или предоставления доступа на основании всплывающего окна.
Простая, хорошо известная процедура снижает риск того, что момент напряжения обернется неверным решением.
DigiFe помогает компаниям в управлении ИТ-безопасность, от профилактики до проверки систем и инструментов, используемых ежедневно.