Поддельное предупреждение о вирусе в браузере: афера с Google Ads и что с этим делать.
Una campagna analizzata da Netskope Threat Labs utilizza Google Рекламы per mostrare falsi avvisi di sicurezza su Windows e macOS. Il browser sembra bloccato, ma l’obiettivo è spingere l’utente a chiamare un falso supporto tecnico.
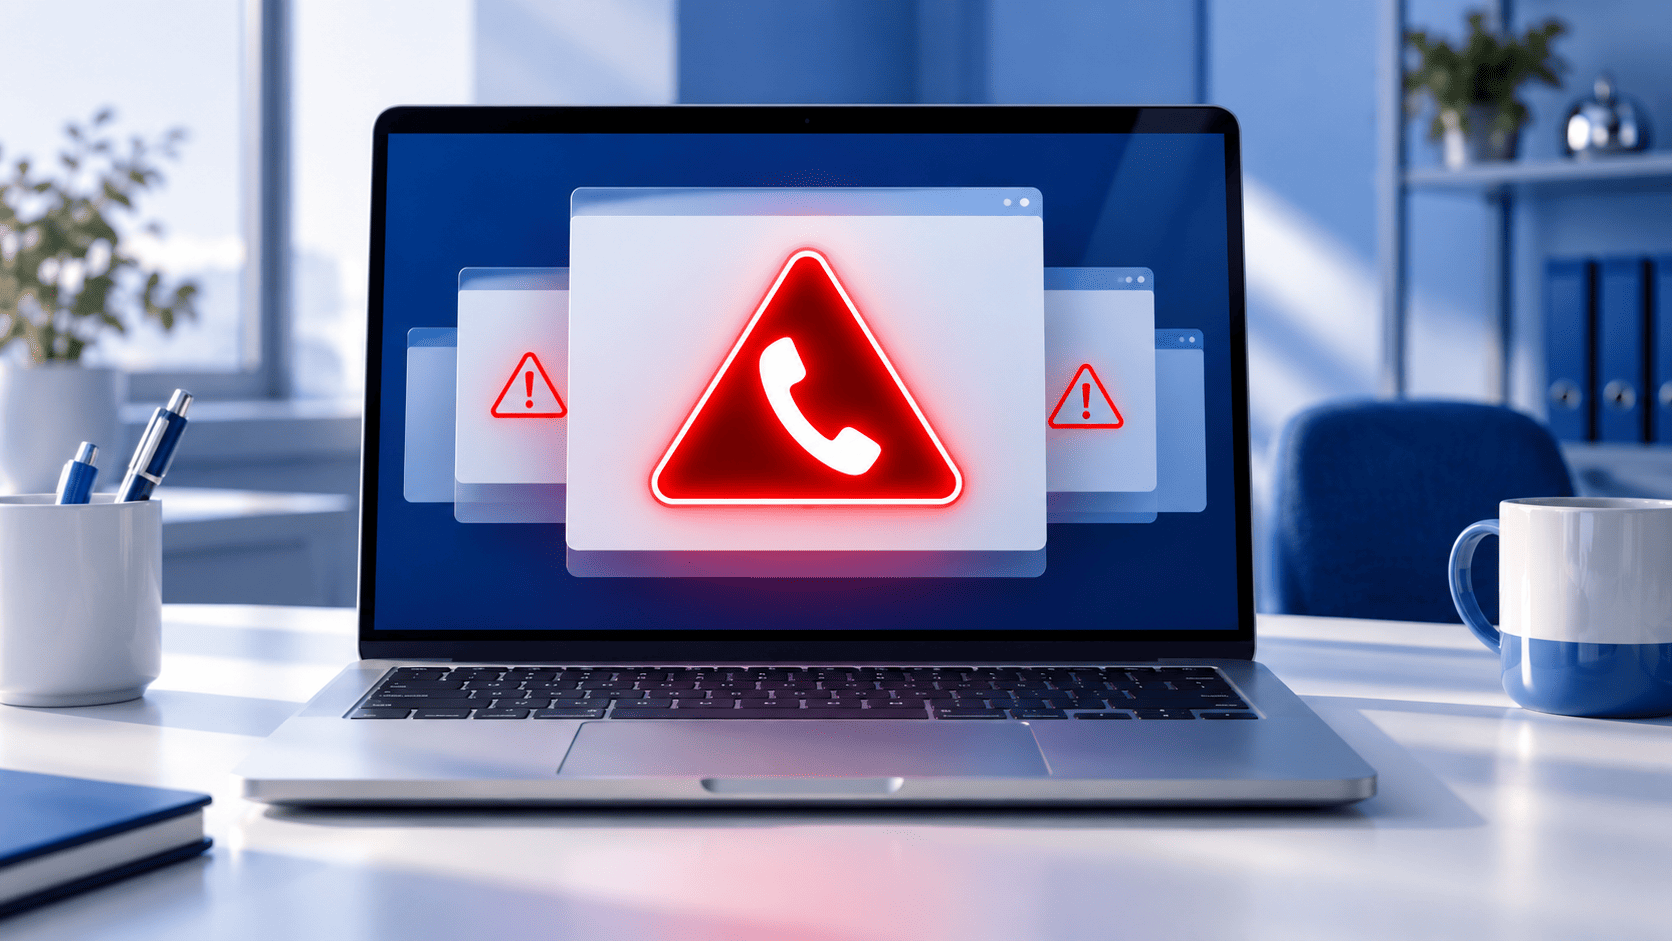
Un avviso occupa tutto lo schermo. Il cursore scompare, il browser rallenta e una schermata che imita Microsoft Defender o Apple segnala un problema di sicurezza. In evidenza compare un numero di telefono da chiamare immediatamente.
Il computer, però, non è necessariamente infetto né bloccato.
Netskope Threat Labs ha documentato il 24 сентября 2026 г. una campagna di tech support scam distribuita tramite Google Ads. Una tech support scam è una truffa in cui l’utente viene convinto dell’esistenza di un problema tecnico inesistente per indurlo a pagare, fornire dati o concedere accesso al proprio dispositivo.
Come funziona il falso allarme virus nel browser
Secondo Netskope, l’utente arriva sulla pagina dopo aver cliccato un annuncio Google. Prima viene mostrata una schermata di caricamento, poi un sito dall’aspetto normale. Il codice malevolo attende un movimento del mouse prima di attivarsi, una tecnica utilizzata per evitare alcuni sistemi automatici di analisi.
A quel punto viene caricata una schermata differente in base al sistema operativo.
Su Windows imita Microsoft Defender Security Center. Su macOS utilizza invece elementi grafici riconducibili ad Apple.
La pagina entra a schermo intero, nasconde il cursore, prova a intercettare il tasto Esc e rallenta intenzionalmente il browser. Può inoltre riprodurre suoni di allarme e mostrare messaggi che invitano a non spegnere il computer.
Tutto contribuisce a creare la stessa impressione: il dispositivo è compromesso e serve assistenza immediata.
In realtà, Netskope sottolinea che il sistema operativo continua a funzionare. È la pagina web a costruire l’effetto di blocco.
Quanto è stata diffusa la campagna via Google Ads
Netskope ha osservato la campagna tra il 31 agosto e il 14 settembre 2026.
Nel periodo analizzato sono stati rilevati:
- oltre 250 identificativi di campagne Google Ads;
- almeno 284 siti publisher legittimi sui quali comparivano gli annunci;
- 457 host utilizzati per la truffa;
- utenti appartenenti ad almeno 619 organizzazioni che hanno raggiunto la campagna.
Circa il 62% delle organizzazioni osservate si trovava negli Stati Uniti, il 16% in Giappone e il 14% in Australia.
È importante interpretare correttamente questi numeri: non significano che 619 aziende abbiano subito un furto di dati o effettuato pagamenti. Indicano l’esposizione osservata da Netskope alla campagna.
Un annuncio su un sito legittimo può comunque essere pericoloso
Uno degli aspetti più interessanti della vicenda riguarda il punto di ingresso.
Gli annunci sono stati visualizzati anche su siti publisher legittimi. Questo significa che l’utente non doveva necessariamente trovarsi su una pagina evidentemente sospetta.
Il sito che ospita lo spazio pubblicitario e la destinazione dell’annuncio sono due elementi differenti.
Per questo una regola generica come “non visitare siti strani” non è sufficiente. Una truffa può iniziare anche durante una normale ricerca online o mentre si consulta un sito conosciuto.
Diventa quindi più importante riconoscere ciò che succede dopo il clic.
Se compare un numero di assistenza, non chiamarlo
Microsoft fornisce un’indicazione molto chiara: i messaggi di errore e gli avvisi autentici Microsoft non contengono numeri telefonici da chiamare.
Se una finestra sostiene che il computer sia infetto e contemporaneamente indica il numero del tecnico da contattare, questo è quindi un segnale concreto di truffa.
Il rischio aumenta se, durante la telefonata, viene richiesto di:
- installare un programma di accesso remoto;
- fornire password o informazioni personali;
- comunicare dati finanziari;
- effettuare un pagamento.
Microsoft segnala che l’accesso remoto può essere utilizzato anche per installare malware, ransomware o altri programmi indesiderati.
Cosa fare se il browser sembra bloccato
La prima regola è non chiamare il numero mostrato nella pagina e non installare programmi suggeriti dall’avviso.
Per la campagna analizzata, Netskope indica di tenere premuto Esc per alcuni secondi. Questo può forzare l’uscita dalla modalità a schermo intero e permettere di chiudere la scheda.
Se il browser continua a non rispondere, può essere terminato attraverso:
- Gestione attività su Windows;
- Uscita forzata su macOS.
Alla riapertura è opportuno evitare il ripristino automatico della sessione precedente, perché potrebbe riaprire anche la pagina fraudolenta.
Su un dispositivo aziendale è inoltre consigliabile segnalare l’episodio al referente informatico attraverso un contatto già conosciuto.
Cosa fare se è già stato contattato il falso supporto
In questo caso è fondamentale ricostruire cosa è realmente successo.
Aver soltanto visualizzato e chiuso la pagina è diverso dall’aver installato un software, comunicato una password o consentito l’accesso remoto.
Microsoft raccomanda, a seconda dell’accaduto, di rimuovere le applicazioni installate su indicazione dei truffatori, eseguire una scansione completa, cambiare le password e valutare il ripristino del dispositivo. Se sono stati effettuati pagamenti, suggerisce inoltre di contattare il gestore della carta.
In ambito aziendale queste operazioni dovrebbero essere gestite insieme a chi si occupa della sicurezza informatica, fornendo una ricostruzione completa dei passaggi effettuati.
Что это значит для вашего бизнеса?
Questa campagna mostra perché la sicurezza informatica non può limitarsi all’indicazione “non cliccare sui link sospetti”.
È utile che i collaboratori sappiano già:
- chi contattare quando compare un avviso anomalo;
- dove trovare il recapito corretto del referente tecnico;
- quali informazioni comunicare dopo l’incidente;
- che non devono installare software o concedere accessi su indicazione di un popup.
Una procedura semplice e conosciuta riduce il rischio che un momento di pressione venga trasformato in una decisione sbagliata.
DigiFe affianca le imprese nella gestione della ИТ-безопасность, dalla prevenzione alla verifica dei sistemi e degli strumenti utilizzati quotidianamente.