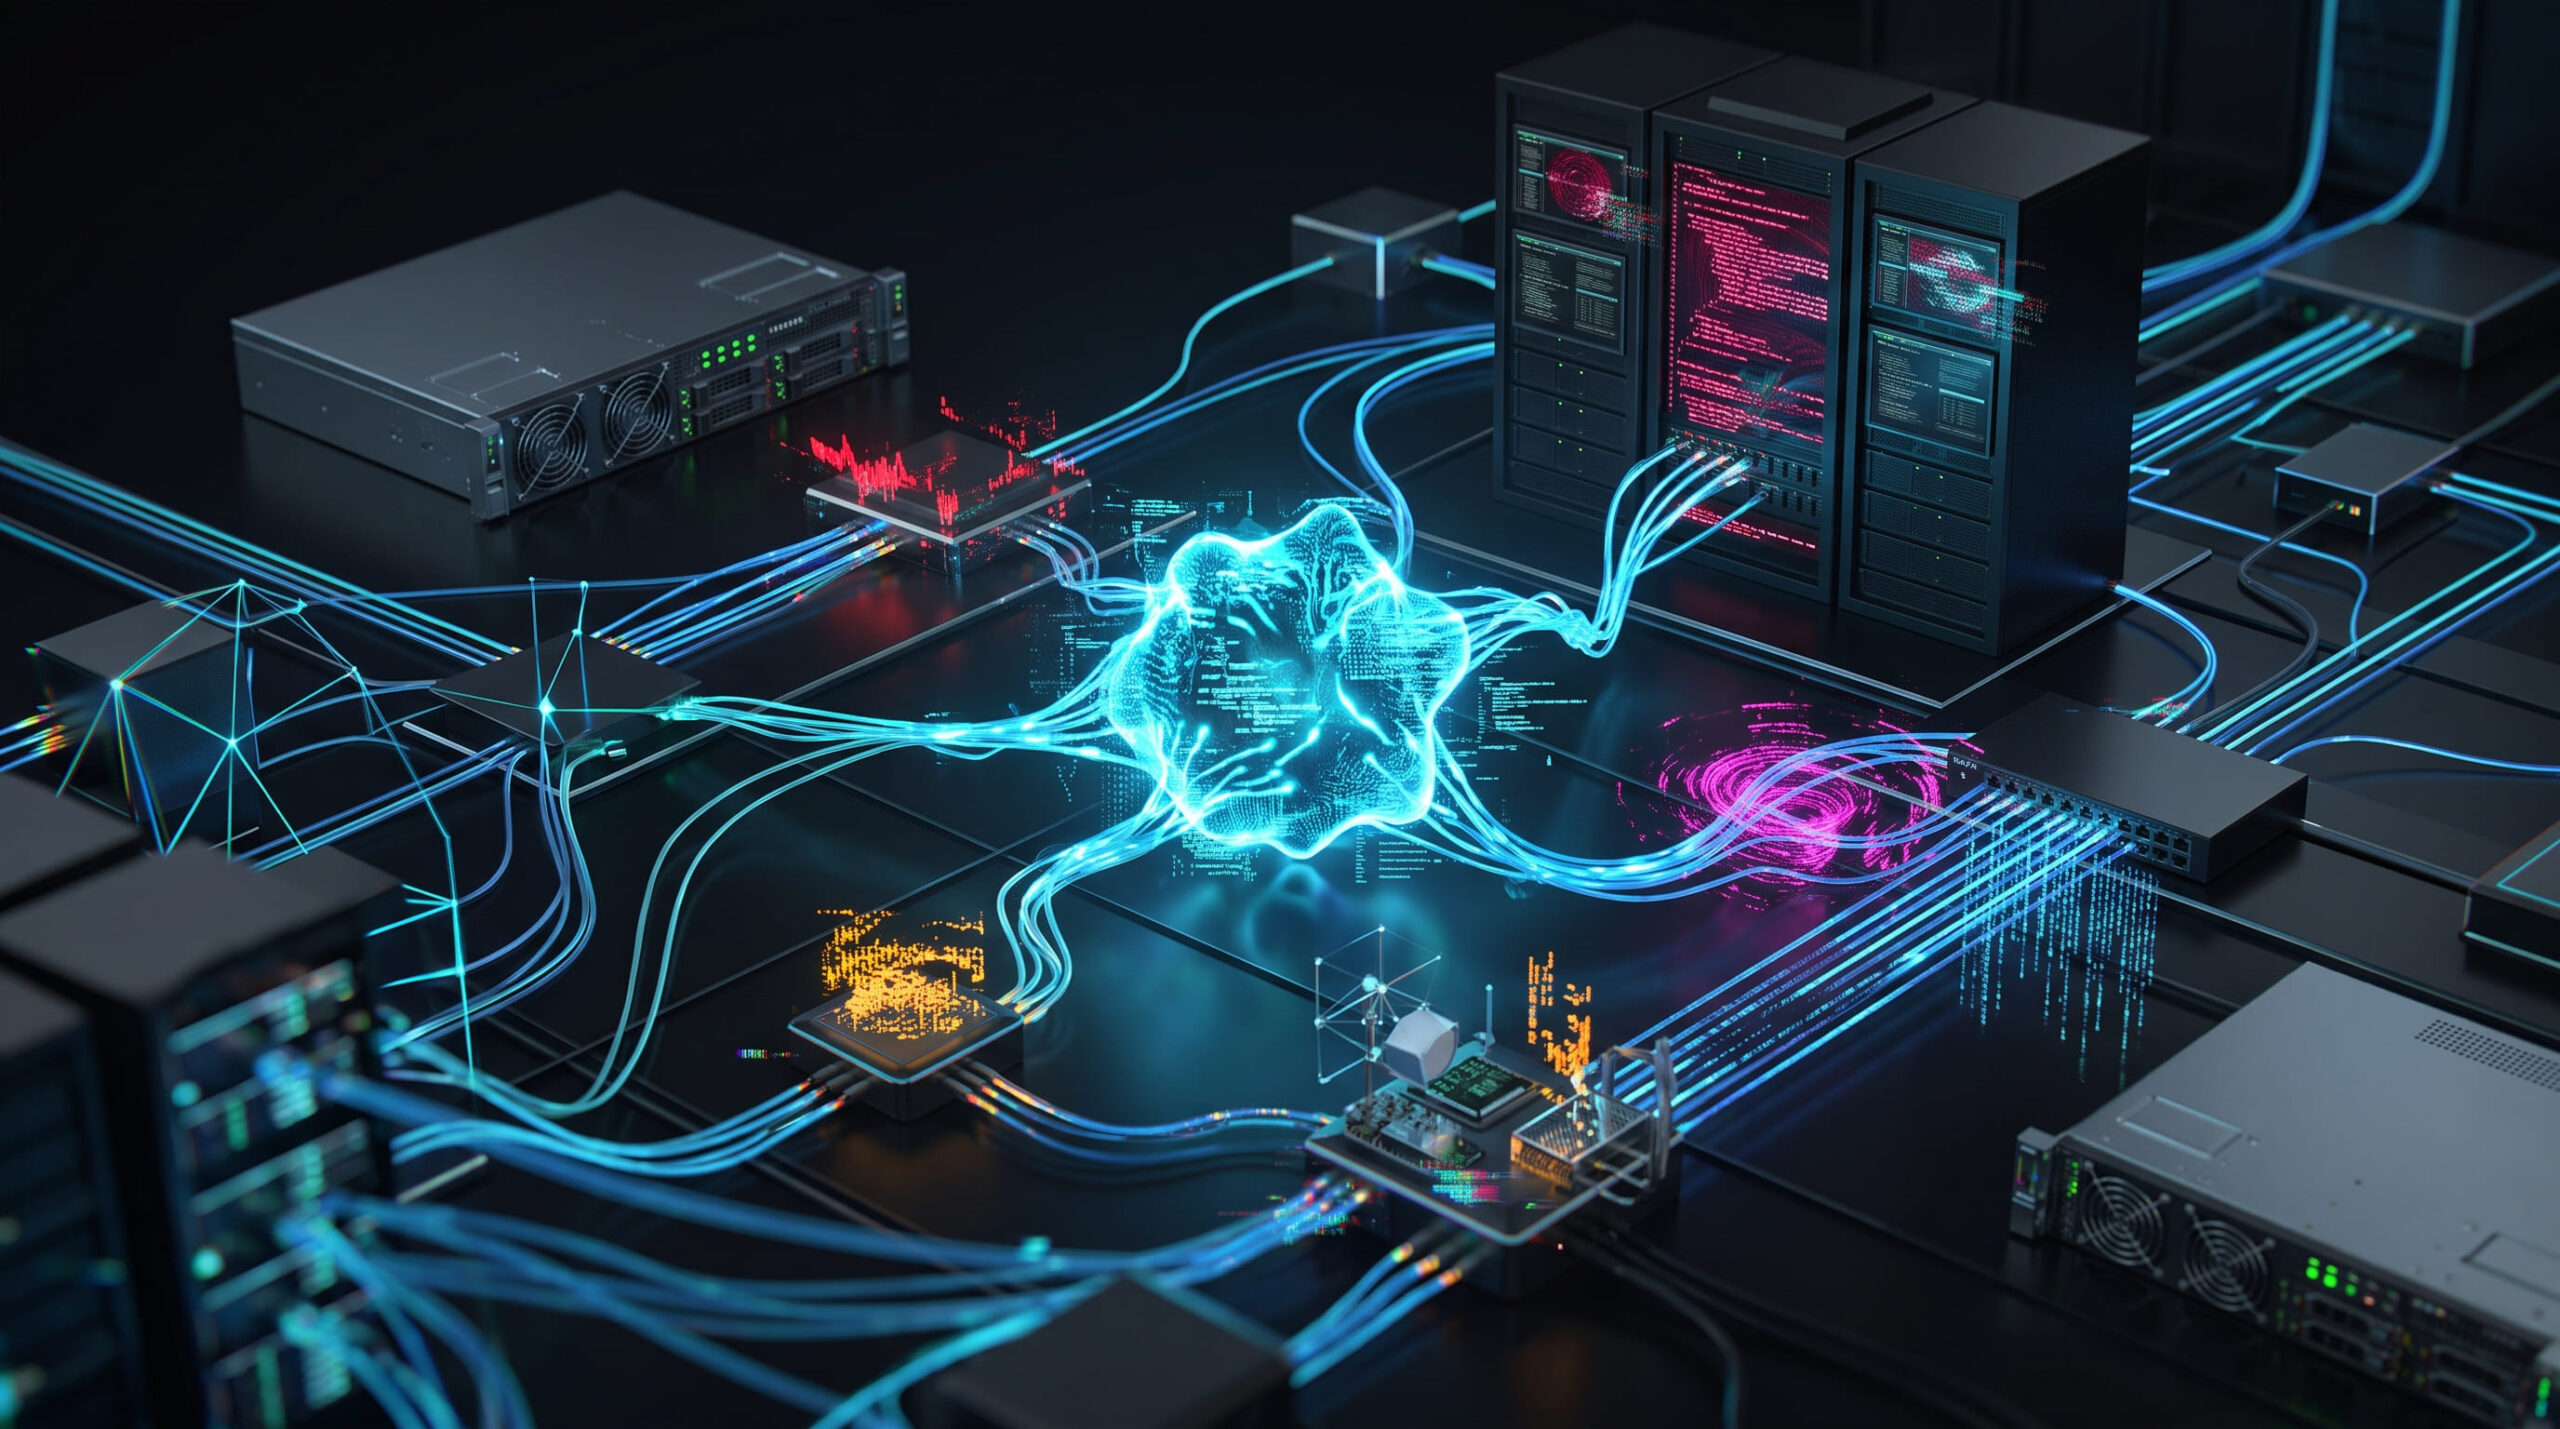
Искусственный интеллект-червь: вредоносная программа, которая адаптируется по мере распространения по сети.
Исследователи из Университета Торонто продемонстрировали в лабораторных условиях червя, способного использовать модели искусственного интеллекта для анализа каждого нового устройства, выбора стратегии атаки и использования уязвимостей скомпрометированных машин для дальнейшего распространения.
Обычный червь уже знает, какой путь ему нужно пройти.
Она выявляет конкретную уязвимость, использует её и пытается воспроизвести себя на других устройствах в сети.
Прототип, разработанный группой исследователей из’Университет Торонто Измените эту логику.
Их Червь ИИ Она не полагается на какую-либо одну, заранее установленную уязвимость. Она использует открытые взвешенные языковые модели для анализа обнаруженного устройства, оценки имеющихся слабых мест и построения различной стратегии в зависимости от цели.
Исследование проводилось исключительно в цифровой лаборатории, изолированной от внешнего мира. Поэтому оно не выявляет активную кампанию по распространению вредоносного ПО, а скорее демонстрирует новый потенциальный класс угроз.
Что такое компьютерный червь?
А червь Это вредоносное ПО, предназначенное для автономного распространения с одного устройства на другое.
В отличие от многих других угроз, эта вредоносная программа не требует от пользователя постоянного открытия вложений или установки программ.
Проникнув в сеть, вредоносная программа ищет другие уязвимые системы и пытается себя скопировать.
Традиционно такое поведение связывают с определенной техникой.
Если червь запрограммирован на использование определенной уязвимости, исправление этой уязвимости может остановить большую часть его распространения.
Вместо этого разработанный канадскими исследователями прототип вводит новый уровень адаптации.
Искусственный интеллект-червь не всегда использует одну и ту же атаку.
Работа, опубликованная под названием Агенты искусственного интеллекта позволяют создавать адаптивных компьютерных червей., На изображении показан червь, который генерирует специфические стратегии в зависимости от обнаруженного устройства.
Система способна наблюдать за новой обстановкой и выявлять ряд слабых мест:
- Известные уязвимости не устранены;
- Неправильные настройки;
- слабые рекомендации;
- информация, полученная с уже скомпрометированных устройств.
Затем червь может изменить свое поведение по мере размножения.
Если один способ не работает на компьютере, можно попробовать другой.
Если в процессе заражения будет обнаружен пароль, эта же информация может быть использована для попытки доступа к последующему устройству.
Вредоносное ПО больше не следует просто заданному сценарию.
Начало подумайте о цели.
Персональные компьютеры, серверы и устройства Интернета вещей могут стать различными целями.
Исследователи протестировали прототип в контролируемой сети различных систем, включая Linux, Windows и устройства IoT.
Этот момент важен, потому что корпоративная сеть редко состоит только из идентичных компьютеров.
Могут присутствовать следующие признаки:
- рабочее место;
- сервер;
- принтеры;
- видеокамеры;
- промышленные устройства;
- системы управления;
- Устройства Интернета вещей.
Традиционный червь может обнаружить ту же уязвимость только в части сети.
Вместо этого адаптивное вредоносное ПО может искать разные пути для каждой категории устройств.
Вредоносная программа использует вычислительные мощности скомпрометированных машин.
Исследование также выявляет еще один важный элемент.
Попав в устройство, червь может использовать доступную вычислительную мощность машины для запуска модели искусственного интеллекта, необходимой для планирования последующих атак.
На практике каждое новое скомпрометированное устройство может одновременно стать:
- жертва;
- источник информации;
- вычислительный ресурс;
- отправная точка для следующей атаки.
Исследователи описывают это поведение как паразитическийВредоносная программа использует ресурсы скомпрометированной инфраструктуры для финансирования собственного распространения.
Это также снижает необходимость постоянной зависимости от внешних сервисов искусственного интеллекта.
Почему модели с открытыми весами меняют суть проблемы
Для создания прототипа не обязательно требуются самые мощные коммерческие модели искусственного интеллекта.
Исследователи показали, что их также можно использовать. открытые весовые модели, то есть модели, параметры которых можно загрузить и запустить локально.
Это имеет важные последствия.
Централизованные средства контроля, такие как:
- фильтры поставщика;
- отказ в выполнении определенных просьб;
- лимиты использования;
- Приостановка действия аккаунта;
Эффективность модели может снизиться, если она будет запущена непосредственно на скомпрометированных машинах.
Таким образом, проблема безопасности смещается от доступа к модели к защите инфраструктуры.
Это не означает, что все компьютеры уже уязвимы.
Демонстрацию не следует превращать в всеобщую тревогу.
Прототип был протестирован в контролируемых условиях и создан специально для исследовательских целей.
Кроме того, исследователи обнародовали результаты своей работы только после удаления деталей, которые могли бы способствовать наступательному применению этой методики, и после консультаций с научными учреждениями и органами безопасности.
Таким образом, ценность исследования заключается прежде всего в прогнозировании рисков.
Это показывает, что сочетание агентов искусственного интеллекта и автономного вредоносного ПО может позволить осуществлять менее сложные атаки, которые лучше адаптируются к возникающим условиям.
Защита не может полагаться на одно-единственное исправление.
В случае с классическим червем, патч может устранить основную уязвимость, используемую для распространения.
В случае с вредоносными программами, способными опробовать различные пути, этот подход становится менее эффективным.
Защита должна охватывать всю инфраструктуру.
Устаревшее устройство может стать выходом из ситуации.
Слабый пароль может привести к появлению еще одного.
Некачественно представленная услуга может стать следующим шагом.
Таким образом, безопасность становится все более и более многоуровневый.
Обновления и учетные данные остаются центральным элементом.
Тот факт, что в атаке используется искусственный интеллект, не делает традиционные меры бесполезными.
Напротив.
Профессор Николас Паперно, руководитель исследовательской группы, подчеркивает важность:
- установить обновления;
- Используйте надежные пароли;
- включить многофакторную аутентификацию;
- уменьшить количество слабых конфигураций;
- Защитите каждое устройство, подключенное к сети.
Искусственный интеллект позволяет вредоносному ПО эффективнее искать возможности для атаки.
Наиболее эффективным способом ограничить его действие остается сокращение числа доступных возможностей.
Что это значит для вашего бизнеса?
Исследование Университета Торонто показывает возможную эволюцию атак: вредоносное ПО, которое не только выполняет заранее определенные инструкции, но и анализирует окружающую среду и автономно принимает решение о дальнейших действиях.
Для малых и средних предприятий это означает укрепление некоторых уже существующих фундаментальных практик:
- обновить системы и устройства Интернета вещей;
- использовать многофакторную аутентификацию;
- удалить ненужные учетные записи и службы;
- По возможности сегментируйте сеть;
- ограничить права пользователей;
- отслеживать аномальное поведение и трафик;
- фактически знать, какие устройства подключены к инфраструктуре.
Искусственный интеллект не сделает внезапно все существующие средства защиты устаревшими.
Однако, оставление множества мелких уязвимостей открытыми одновременно обходится дороже.
DigiFe оказывает поддержку компаниям в ИТ-безопасность, от аудита инфраструктуры до защиты сервисов и устройств, составляющих корпоративную сеть.